Pourquoi la gestion des identités et des accès est-elle devenue essentielle ?
juillet 24, 2026/
Le périmètre du système d’information ne s’arrête plus au réseau du siège. Applications SaaS, postes distants, terminaux mobiles et partenaires externes multiplient les points d’entrée vers les données sensibles. La gestion des identités et des accès (IAM) apporte le cadre nécessaire pour authentifier chaque personne, attribuer des habilitations adaptées et retirer les accès devenus inutiles. Elle fait de l’identité numérique des collaborateurs un contrôle de sécurité continu, plutôt qu’un simple compte créé lors de l’arrivée.
En résumé, la gestion des identités et des accès réduit l’exposition aux compromissions en vérifiant les identités, les appareils et les droits avant chaque accès sensible. 68 % des violations analysées par le rapport Verizon Data Breach Investigations Report 2024 impliquent un facteur humain, comme le phishing ou l’usage abusif d’identifiants. L’authentification multifacteur exige au moins 2 preuves distinctes, par exemple un appareil enregistré et une donnée biométrique. Un cycle de vie automatisé permet aussi de supprimer les droits d’un collaborateur dès son départ, au lieu de les laisser actifs pendant des semaines.
La gestion des identités et des accès organise le cycle de vie des comptes
L’Identity and Access Management, ou IAM, centralise l’administration des identités, des rôles et des droits d’accès. Son objectif opérationnel est simple : seuls les utilisateurs autorisés accèdent aux bonnes ressources, au bon niveau et pendant la bonne période. Cette gouvernance couvre le provisionnement à l’embauche, les changements de poste, les revues d’habilitation et le déprovisionnement.
Une architecture solide relie l’annuaire de référence, les applications métiers et les services cloud. Elle évite qu’un changement de fonction soit traité manuellement dans dix consoles différentes. La DSI conserve alors une réponse exploitable à la question qui accède à quoi, quand et comment, y compris lors d’un audit ou d’une investigation.
Les plateformes de gestion des identités et des accès orientées workforce combinent cette administration avec des parcours sans mot de passe sur ordinateur, mobile et applications d’entreprise. Cette approche permet d’unifier l’ouverture de session, le déverrouillage des postes et l’accès aux ressources, sans demander aux équipes de mémoriser davantage de secrets.
Le cloud et le télétravail redéfinissent la sécurité des accès en entreprise
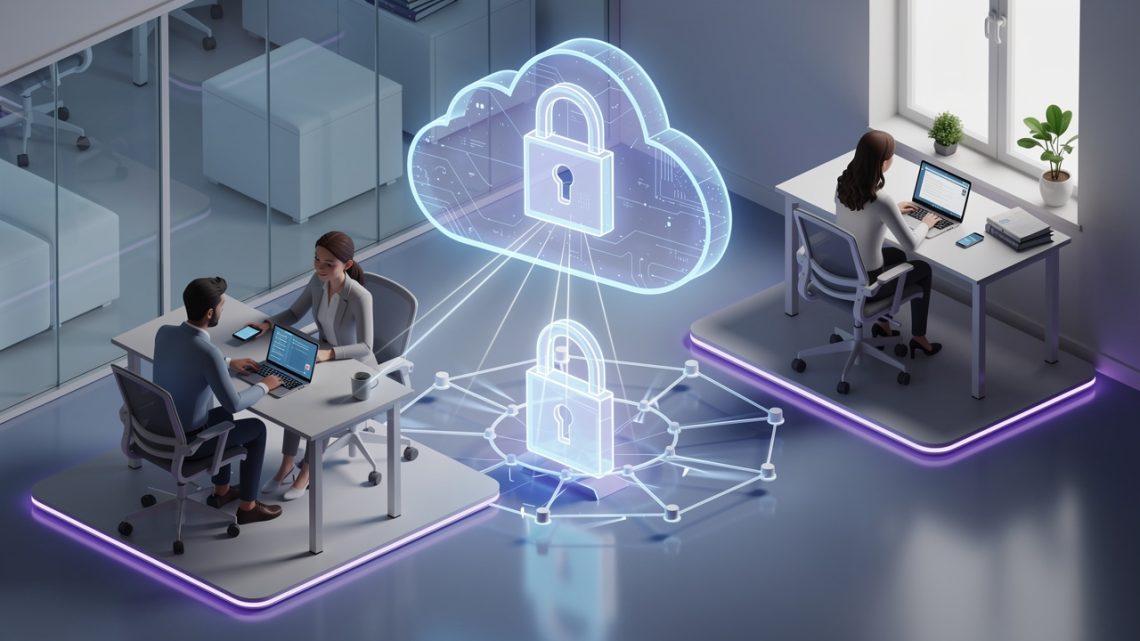
Le télétravail brouille la frontière autrefois nette entre le réseau interne et les services externes. Un salarié peut accéder à une suite collaborative depuis son domicile, son smartphone ou un réseau Wi-Fi public, tandis qu’un prestataire intervient sur une application hébergée dans le cloud. Le filtrage réseau seul ne suffit plus à établir une confiance durable.
La sécurité des accès en entreprise doit donc contextualiser chaque demande. L’IAM peut tenir compte du niveau de risque du terminal, de la localisation inhabituelle, de la sensibilité de l’application ou d’une tentative de connexion impossible. Une authentification adaptative impose alors une vérification supplémentaire avant l’accès à une console d’administration ou à une base de données clients.
Cette logique s’inscrit dans une stratégie de cybersécurité moderne fondée sur la vérification explicite. Elle limite les mouvements latéraux après le vol d’un compte et évite qu’une session ouverte sur un poste non géré ne devienne une porte d’entrée générale vers le système d’information.
Les mots de passe ne suffisent plus à authentifier les collaborateurs
Le mot de passe reste pratique à déployer, mais il se vole, se réutilise et se partage. Les campagnes de phishing imitent désormais avec précision les portails Microsoft 365, les interfaces de VPN ou les pages de signature électronique. Même un mot de passe long devient insuffisant lorsqu’il est saisi sur un faux site ou réemployé après une fuite.
L’authentification multifacteur, ou MFA, associe le mot de passe à un second facteur. Un code à usage unique, une notification mobile, une empreinte biométrique ou une clé matérielle renforcent le contrôle, mais tous les facteurs ne résistent pas de la même manière au phishing. Les codes reçus par SMS restent vulnérables au détournement de numéro et aux attaques de type adversary-in-the-middle.
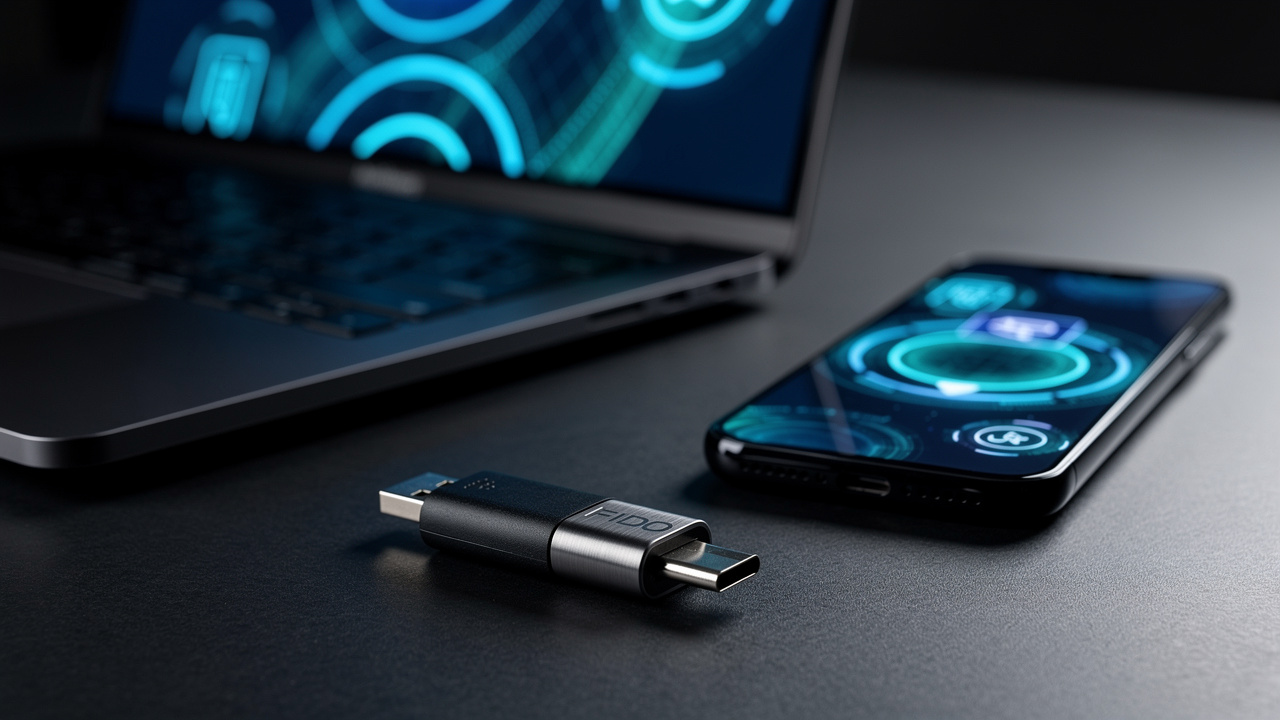
L’authentification sans mot de passe réduit cette surface d’attaque en remplaçant le secret mémorisé par une preuve cryptographique liée à l’appareil ou à une clé de sécurité. Les standards FIDO2 (Fast IDentity Online) et Web Authentication (WebAuthn) reposent sur une paire de clés. La clé privée reste protégée sur le terminal, tandis que le service vérifie une signature liée au vrai domaine, ce qui rend les pages de phishing beaucoup moins efficaces.
Méthode
Niveau de résistance au phishing
Expérience utilisateur
Usage recommandé
Mot de passe seul
Faible
Simple, mais souvent frustrante
À éviter pour les accès sensibles
Mot de passe avec MFA par code
Moyen
Courante, avec une étape supplémentaire
Transition ou applications anciennes
Clé FIDO2 ou biométrie WebAuthn
Élevé
Rapide après l’enrôlement
Administrateurs et accès critiques
Authentification sans mot de passe
Élevé
Fluide sur les appareils gérés
Déploiement progressif à l’échelle
Le moindre privilège limite les comptes persistants et les accès excessifs
Une identité compromise ne produit pas les mêmes effets selon ses privilèges. Le principe du moindre privilège attribue uniquement les permissions nécessaires à une mission, sans droits administrateur permanents par défaut. Des rôles standardisés et des droits temporaires réduisent fortement l’impact d’un compte détourné.
Les comptes partagés compliquent l’attribution des actions et empêchent une révocation individuelle fiable. Pour réduire le partage d’identifiants, chaque utilisateur doit disposer d’une identité nominative, même pour des outils techniques ou des équipes de support. Les accès élevés peuvent être accordés juste à temps, puis expirent après l’opération prévue.
Les liens trompeurs restent un vecteur fréquent de capture d’identifiants, surtout quand les équipes utilisent plusieurs portails cloud. Comprendre le fonctionnement d’une URL masquée aide aussi à renforcer les réflexes de vérification avant toute saisie d’identifiant professionnel. Cette sensibilisation complète les contrôles techniques, sans leur transférer la responsabilité de la sécurité.
Déployer l’IAM comme un programme de gouvernance et de sécurité
Un projet IAM efficace commence par une cartographie des applications, des populations d’utilisateurs et des accès à privilèges. Les équipes identifient ensuite les sources d’identité fiables, comme les ressources humaines pour les salariés, puis définissent les rôles et les règles d’approbation. L’automatisation vient après cette phase de normalisation, car elle ne corrige pas des habilitations mal conçues.
La priorité porte généralement sur les accès administrateurs, les applications exposant des données personnelles et les services cloud les plus utilisés. Une fédération d’identité avec authentification unique, ou Single Sign-On (SSO), diminue le nombre de mots de passe à gérer. Elle améliore aussi la traçabilité, à condition d’associer ce confort à une authentification multifacteur résistante au phishing.
Des indicateurs concrets permettent de piloter la maturité. Le délai de suppression d’un compte après un départ, le taux d’applications couvertes par le SSO, la part des comptes à privilèges revus et le nombre de comptes orphelins donnent une lecture utile du risque. Une sécurité des accès en entreprise mature associe ainsi gouvernance, automatisation et contrôles d’authentification cohérents.
Questions fréquentes sur la gestion des identités et des accès
Pourquoi la gestion des identités et des accès est-elle importante en entreprise ?
Elle réduit le risque qu’un compte compromis donne accès à des ressources non nécessaires. L’IAM centralise les identités, applique les rôles et accélère la révocation des droits lorsqu’un collaborateur change de fonction ou quitte l’organisation. Elle soutient également les exigences d’audit et de conformité.
Quel est l’objectif principal de la gestion des identités et des accès ?
L’objectif est de contrôler l’accès aux ressources numériques en fonction de l’identité, du rôle et du contexte de connexion. Une solution IAM garantit qu’une personne authentifiée ne reçoit que les habilitations correspondant à son activité. Elle conserve aussi des journaux utiles pour retracer les actions sensibles.
Pourquoi faut-il protéger l’identité numérique des collaborateurs ?
L’identité numérique est souvent la première cible des attaquants, car elle ouvre l’accès aux messageries, applications cloud et outils métiers. Le phishing, la réutilisation des mots de passe et les fuites de données peuvent permettre l’usurpation d’un compte légitime. La MFA et les clés de sécurité limitent directement ce risque.
Quel est le rôle de l’authentification sans mot de passe dans une stratégie IAM ?
Elle remplace ou complète le mot de passe par une preuve cryptographique, une biométrie locale ou une clé de sécurité. Les technologies FIDO2 et WebAuthn protègent mieux contre les faux portails de connexion que les codes à usage unique. Elles réduisent aussi les demandes de réinitialisation de mots de passe auprès du support.
L’IAM transforme le contrôle des accès en processus mesurable, adaptable et centré sur l’identité. En combinant gouvernance des droits, MFA et mécanismes résistants au phishing, l’entreprise sécurise ses usages cloud sans imposer un parcours de connexion inutilement complexe.
Je suis Jérémy, j'ai 30 ans et je suis informaticien. Passionné de high-tech, de cryptomonnaies et d'intelligence artificielle, je consacre mon temps à explorer les dernières innovations et à les intégrer dans mes projets.
Nous utilisons des cookies pour vous garantir la meilleure expérience sur notre site web. Si vous continuez à utiliser ce site, nous supposerons que vous en êtes satisfait.




 Cocooncenter.com

 momox-shop.fr

 Distripool.fr